
NIS2 ist da: Gilt es für Ihr Unternehmen, und was ist bis März zu tun?
Das NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025, ohne Übergangsfrist. Wie Sie prüfen, ob Ihr Unternehmen betroffen ist, warum die Registrierung beim BSI jetzt Vorrang hat und welche Pflichten danach auf Sie zukommen.
Was ist passiert?
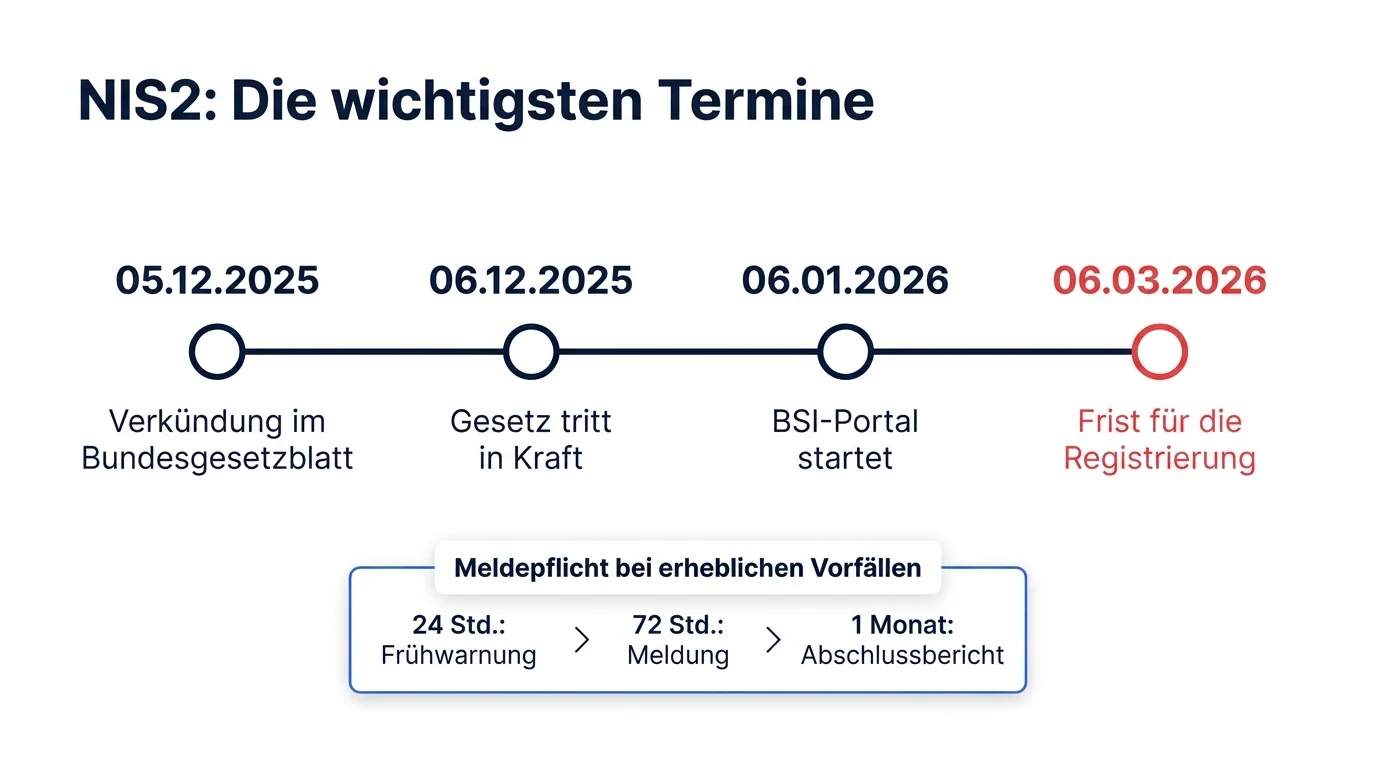
Nach langer Verzögerung hat Deutschland die europäische NIS2-Richtlinie umgesetzt. Das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) wurde am 5. Dezember 2025 im Bundesgesetzblatt verkündet und trat am Folgetag in Kraft. Es fasst unter anderem das BSI-Gesetz (BSIG) neu und erweitert den Kreis der regulierten Unternehmen erheblich. Nach Schätzungen fallen rund 30.000 Unternehmen unter die Aufsicht des BSI, bisher waren es deutlich weniger.
Eine der ersten konkreten Pflichten ist die Registrierung nach § 33 BSIG. Betroffene Einrichtungen müssen sich innerhalb von drei Monaten beim BSI registrieren, gerechnet ab Inkrafttreten also bis etwa 6. März 2026. Das Verfahren läuft in zwei Schritten: Zuerst brauchen Sie ein Konto bei „Mein Unternehmenskonto“ (MUK), das auf einem ELSTER-Organisationszertifikat basiert. Danach registrieren Sie sich im neuen BSI-Portal, das am 6. Januar 2026 freigeschaltet werden soll. Über dieses Portal laufen künftig auch die Meldungen erheblicher Sicherheitsvorfälle. Das BSI empfiehlt, das MUK-Konto noch vor dem Jahreswechsel anzulegen.
Wichtig: Auch eine versäumte Registrierung ist ein eigener Bußgeldtatbestand, unabhängig davon, ob die übrigen Sicherheitsmaßnahmen umgesetzt sind.
Warum betrifft Sie das?
Ob Ihr Unternehmen erfasst ist, hängt von zwei Fragen ab: Sind Sie in einem der im Gesetz genannten Sektoren tätig, etwa Energie, Transport, Gesundheit, digitale Infrastruktur, IT-Dienstleistungen, Abfallwirtschaft, Lebensmittel oder verarbeitendes Gewerbe? Und überschreiten Sie die Größenschwellen? Grob gilt: Ab 50 Beschäftigten oder mehr als 10 Mio. Euro Jahresumsatz und Bilanzsumme kommt eine Einstufung als „wichtige Einrichtung“ in Betracht, ab 250 Beschäftigten oder mehr als 50 Mio. Euro Umsatz und 43 Mio. Euro Bilanzsumme als „besonders wichtige Einrichtung“. Für einige Branchen gelten Sonderregeln unabhängig von der Größe.
Auch wer selbst nicht unter das Gesetz fällt, spürt es oft trotzdem: Regulierte Kunden müssen die Sicherheit ihrer Lieferkette berücksichtigen und werden diese Anforderungen vertraglich an Zulieferer und Dienstleister weitergeben.
Neben der Registrierung verlangt das Gesetz Risikomanagementmaßnahmen nach § 30 BSIG, ein gestuftes Meldeverfahren für erhebliche Vorfälle (Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussbericht nach einem Monat) sowie Schulungen für die Geschäftsleitung, die die Umsetzung überwachen muss und dafür haftet.
Was Sie jetzt tun sollten
- Betroffenheit prüfen: Nutzen Sie die NIS-2-Betroffenheitsprüfung des BSI und dokumentieren Sie das Ergebnis, auch wenn es negativ ausfällt.
- MUK-Konto anlegen: Beantragen Sie das ELSTER-Organisationszertifikat frühzeitig, denn ohne MUK-Zugang ist keine Registrierung möglich.
- Registrierungsdaten sammeln: Stammdaten, Kontaktdaten, Sektorzuordnung und erreichbare Ansprechpersonen für Sicherheitsfragen.
- Verantwortung festlegen: Benennen Sie eine verantwortliche Person für Informationssicherheit mit Vertretung und binden Sie die Geschäftsleitung ein.
- Meldeprozess aufsetzen: Wer erkennt einen Vorfall, wer bewertet ihn, wer meldet innerhalb von 24 Stunden?
- Risikomanagement starten: Gap-Analyse zu Backup, Notfallplanung, Zugriffskontrolle, Multi-Faktor-Authentifizierung, Verschlüsselung und Lieferkette.
- Lieferanten prüfen: Welche IT- und Cloud-Dienstleister sind für Ihren Betrieb kritisch, und was sichern deren Verträge zu?
Fazit
NIS2 ist kein Zukunftsthema mehr. Für betroffene Unternehmen beginnt mit der Registrierung bis Anfang März die Pflicht, der Aufbau eines tragfähigen Sicherheitsmanagements folgt danach. Dieser Beitrag ersetzt keine Rechtsberatung, die genaue Einstufung sollten Sie im Zweifel juristisch prüfen lassen. Bei der technischen Umsetzung, etwa bei Backup-Konzepten, Zugriffskontrollen oder sicherer Cloud-Infrastruktur, sprechen Sie uns gern an.