
Cyber Resilience Act: Ab 11. September gilt die Meldepflicht für Software-Hersteller
Ab dem 11. September 2026 müssen Hersteller von Software und vernetzten Produkten aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle binnen 24 Stunden melden. Was der Cyber Resilience Act verlangt und wie Sie sich vorbereiten.
Was ist passiert?
Der Cyber Resilience Act (CRA, Verordnung (EU) 2024/2847) ist seit dem 10. Dezember 2024 in Kraft. Seine Pflichten greifen gestaffelt, und die erste Stufe beginnt am 11. September 2026: Ab dann müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen sowie schwerwiegende Sicherheitsvorfälle melden, die die Sicherheit ihrer Produkte betreffen.
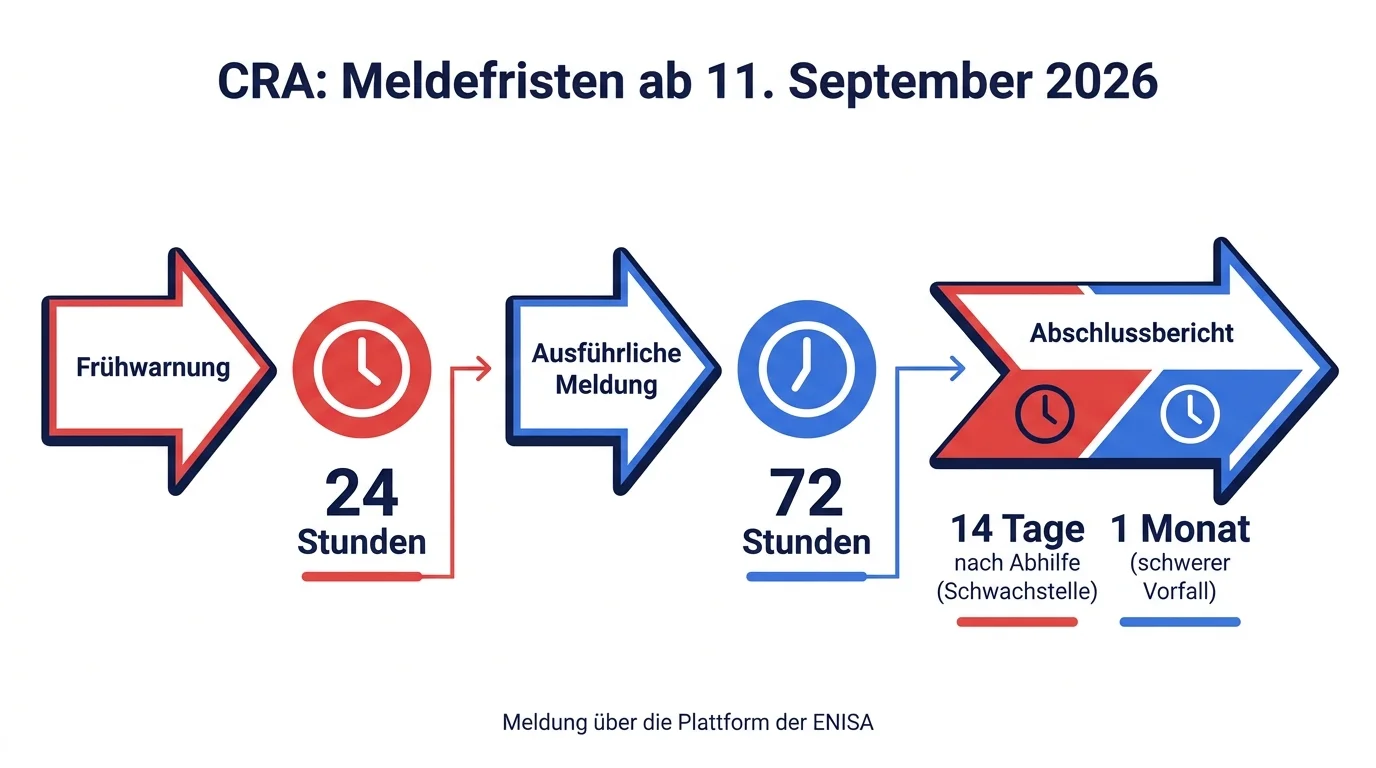
Gemeldet wird über eine zentrale Meldeplattform, die von der EU-Cybersicherheitsagentur ENISA betrieben wird. Das Verfahren ist mehrstufig:
- Frühwarnung innerhalb von 24 Stunden, nachdem der Hersteller von der Schwachstelle oder dem Vorfall Kenntnis erlangt hat,
- ausführlichere Meldung innerhalb von 72 Stunden,
- Abschlussbericht: bei Schwachstellen spätestens 14 Tage, nachdem eine Korrektur oder Abhilfemaßnahme verfügbar ist, bei schweren Vorfällen innerhalb eines Monats.
Wichtig: Die Meldepflicht gilt auch für Produkte, die bereits vor diesem Datum auf dem Markt waren. Die übrigen Anforderungen, etwa Security by Design, Risikobewertung, technische Dokumentation und CE-Kennzeichnung, gelten ab dem 11. Dezember 2027 für neu in Verkehr gebrachte Produkte.
Warum betrifft Sie das?
Der CRA ist kein reines Thema für Hardware-Hersteller. Erfasst sind auch Softwareprodukte, die auf dem EU-Markt bereitgestellt werden, etwa Desktop- und Mobile-Apps, Software-Komponenten oder Firmware vernetzter Geräte. Wer Software unter eigenem Namen entwickelt und vertreibt, gilt in der Regel als Hersteller. Auch Importeure und Händler haben Pflichten.
Nicht jede Software fällt darunter. Reine Cloud-Dienste sind grundsätzlich nicht erfasst, es sei denn, sie sind als Datenfernverarbeitung fester Bestandteil eines Produkts. Für einige Bereiche gelten zudem Ausnahmen. Die Abgrenzung ist im Einzelfall nicht trivial, deshalb sollten Sie sie jetzt klären. Verstöße gegen die Pflichten können mit Bußgeldern von bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes geahndet werden.
Was Sie jetzt tun sollten
- Herstellerrolle klären: Prüfen Sie, welche Ihrer Produkte, einschließlich eigener Apps, Desktop-Software oder Firmware, auf dem EU-Markt bereitgestellt werden und unter den CRA fallen.
- Meldeprozess aufsetzen: Legen Sie fest, wer eine Meldung auslöst, wer entscheidet und wer sie einreicht, auch am Wochenende. 24 Stunden sind kurz.
- Meldeweg vorbereiten: Machen Sie sich vorab mit der ENISA-Plattform und den Hinweisen des BSI vertraut, nicht erst im Ernstfall.
- Schwachstellenmanagement etablieren: Überwachen Sie Sicherheitsmeldungen zu Ihren Abhängigkeiten, bewerten Sie Funde zügig und dokumentieren Sie Ihre Entscheidungen.
- SBOM erstellen: Eine Software-Stückliste (Software Bill of Materials) zeigt, welche Komponenten und Versionen in Ihren Produkten stecken. Ohne sie lässt sich kaum beurteilen, ob eine bekannt gewordene Lücke Sie betrifft. SBOMs lassen sich automatisiert in der CI/CD-Pipeline erzeugen.
- Meldekanal für Dritte anbieten: Richten Sie eine Kontaktadresse für Sicherheitsmeldungen ein, etwa über eine security.txt, und legen Sie eine Richtlinie zur koordinierten Offenlegung fest.
- Fahrplan bis 2027 erstellen: Nutzen Sie die Zeit bis Dezember 2027 für Security by Design, die Festlegung von Supportzeiträumen und die technische Dokumentation.
Fazit
Mit dem 11. September wird der CRA für viele Software-Anbieter konkret. Mit einem klaren Prozess, einer aktuellen SBOM und gelebtem Schwachstellenmanagement ist die Meldepflicht gut zu bewältigen, improvisiert unter 24-Stunden-Druck dagegen kaum. Dieser Beitrag stellt keine Rechtsberatung dar. Wenn Sie SBOM-Erzeugung und Schwachstellen-Scans in Ihre Pipelines integrieren möchten, sprechen Sie uns an.